
Erkennen Sie Schwachstellen, Risiken und Verbesserungspotenziale frühzeitig, bevor regulatorische Anforderungen, Kundenanforderungen oder Sicherheitsvorfälle zum Problem werden.
✓ Cybersecurity-Reifegrad objektiv bewerten
✓ Risiken frühzeitig erkennen
✓ Kritische Handlungsfelder identifizieren
✓ In wenigen Minuten zum Ergebnis
Viele Cybersecurity-Risiken bleiben lange verborgen.
Unklare Verantwortlichkeiten, fehlende Prozesse, unzureichende Nachweise oder mangelnde Transparenz führen häufig dazu, dass Sicherheitsrisiken erst erkannt werden, wenn Kundenanforderungen oder regulatorische Prüfungen bevorstehen.
Die Folge:
• erhöhte Cybersecurity-Risiken
• erschwerte Kundenfreigaben
• zusätzlicher Handlungsdruck
• gefährdete Compliance-Ziele
Cybersecurity-Reifegrad objektiv bewerten.
Der Cybersecurity Readiness Check analysiert die wichtigsten Erfolgsfaktoren wirksamer Cybersecurity-Prozesse und schafft Transparenz über Risiken, Schwachstellen und Handlungsfelder.
Sie erhalten:
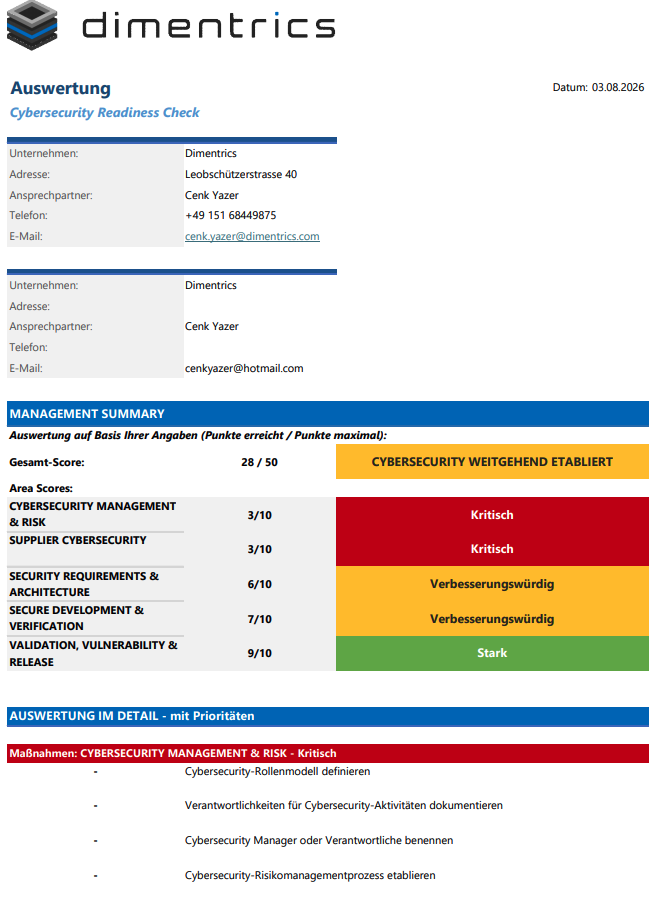
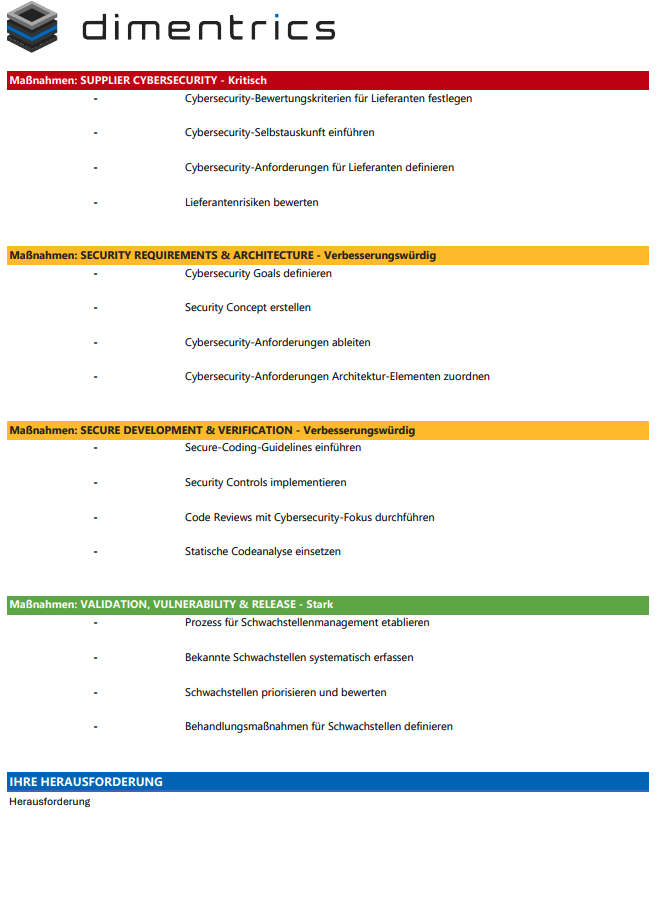
• Cybersecurity-Status auf einen Blick
• Bewertung relevanter Cybersecurity-Dimensionen
• Identifizierte Risiken
• Priorisierte Maßnahmen
• Management Summary
Klare Ergebnisse statt Vermutungen.
Der Cybersecurity Readiness Check liefert eine kompakte Bewertung Ihrer aktuellen Cybersecurity-Bereitschaft und unterstützt fundierte Entscheidungen.
In vier Schritten zur Transparenz.
Kompakte Analyse. Klare Ergebnisse. Konkrete Maßnahmen.
Bewerten
14 Fragen

Verstehen
Status verstehen
Verbessern
Handlungsfelder erkennen
Umsetzen
Maßnahmen umsetzen
Warum Dimentrics?
Dimentrics verbindet fundierte Analyse mit pragmatischer Umsetzung.
✓ Objektive Bewertungen statt Vermutungen
✓ Praktikable Lösungen statt theoretischer Konzepte
✓ Nachhaltige Verbesserungen statt kurzfristiger Maßnahmen
✓ Unterstützung von der Analyse bis zur Umsetzung
✓ Klarheit durch relevante Dimensionen und klare Metriken
FAQ.
Wie lange dauert der Check?
ca. 5 Minuten
Für welche Unternehmen ist der Check geeignet?
Für Unternehmen, die Cybersecurity-Anforderungen ihrer Kunden oder regulatorische Vorgaben systematisch bewerten möchten.
Wer sollte teilnehmen?
Cybersecurity Manager, Projektleiter, Qualitätsmanager, Prozessverantwortliche und Führungskräfte.
Sind die Ergebnisse vertraulich?
Ja. Die Ergebnisse werden vertraulich behandelt.
Ersetzt der Check ein Cybersecurity Assessment?
Nein. Er dient der initialen Orientierung und Risikoidentifikation.
An welchen Normen und Standards ist der Cybersecurity Readiness Check orientiert?
Der Check berücksichtigt bewährte Prinzipien aus ISO/SAE 21434, UNECE R155, Cybersecurity Management und Security Engineering. Ziel ist es, Transparenz über Risiken, Verbesserungspotenziale und priorisierte Handlungsfelder zu schaffen und konkrete Verbesserungsmaßnahmen abzuleiten.
Ist Ihre Organisation bereit für Cybersecurity-Anforderungen?
Erkennen Sie Risiken, Verbesserungspotenziale und priorisierte Handlungsfelder in wenigen Minuten.
✓ Dauer nur 5 Minuten
✓ Individuelle PDF-Auswertung
✓ Konkrete Handlungsempfehlungen
✓ Ohne Verpflichtungen
Keine Registrierung – Kostenfrei – Unverbindlich